当攻击不需要黑客 当智能体变成双重间谍 当攻击以机器速度推进 AI 亟需 Check Point

不受管控的 AI 可能正在您组织的内部访问数据、使用工具并自行采取行动。
Check Point 提供了对 AI 使用与行动的可视化、情景与控制能力,保护您远离内部和外部风险与威胁。

您的 AI Check Point

每一次 AI 行动
都会产生一个风险点。

您看不见的影子 AI。智能体自主行动。敏感数据暴露给 LLM。AI 应用在构建时未考虑安全因素。攻击者瞄准这些应用窃取数据。这些是 AI 需要检查点的五个方面。

Check Point 通过一个开放平台保障全部五个方面的安全。我们理解每个检查点的意图和情景,然后以机器速度应用您的策略,决定什么可以运行、什么需要条件、什么需要人工判断,以及什么绝不能通过。让安全的 AI 继续运行,阻止有风险的 AI 运行。

依托在防护领域的开创性记录,并在我们的 AI 安全基础模型支持下,我们的预防为先方法可阻止 AI 驱动的威胁,让您能够自信地为 AI 转型保驾护航。
一名专业人士站在洋红色灯光的数据中心内 AI 安全,始于看清每一次行动

互联企业 AI 安全

无论 AI 触达何处,都要保障其安全。

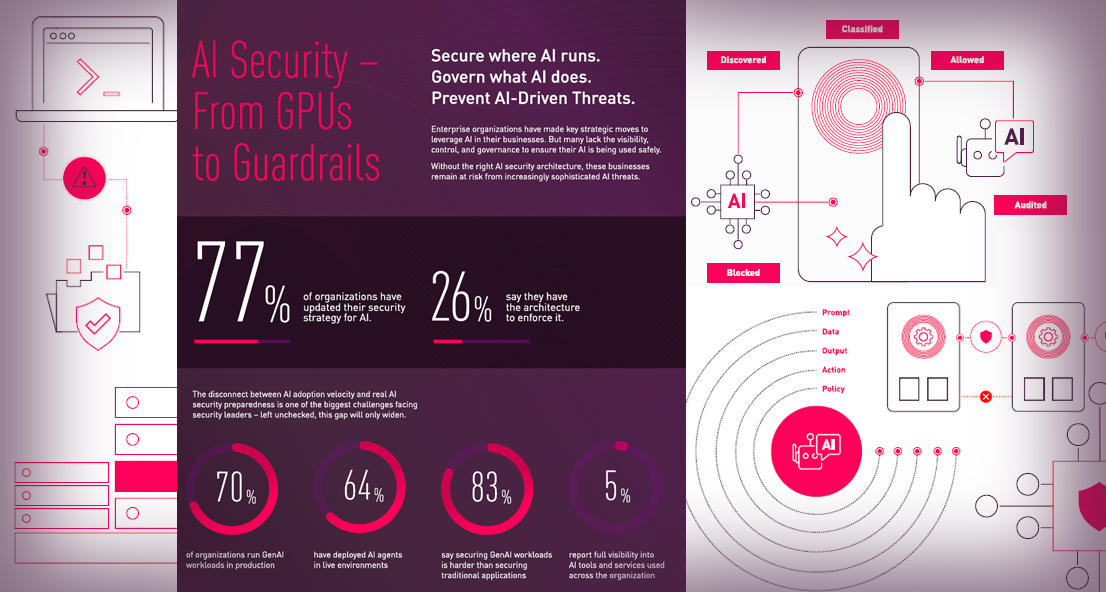
AI 正在融入业务的每一个环节。智能体正在采取行动,敏感数据正在流经新系统,暴露面正以机器速度被探测和利用,员工正在使用您可能无法全面了解或充分控制的工具。

您需要对影子 AI 的使用具备可见性和控制力,并需要能够抵御当今威胁以及未来前沿威胁的 AI 安全防护。

从您最大的 AI 安全挑战开始。
我们将向您展示相关能力、证据和后续步骤。

确保智能体尽职尽责,而不是失控越权。

随着智能体获得更多自主权,攻击面也会随之扩大。查看智能体的实时行为,并利用身份、数据和情景,对它们可以访问的信息、可以使用的工具以及可以采取的行动实施管控。

为什么重要:

11 个漏洞
在主流 AI 智能体框架中发现的漏洞数量,表明随着智能体获得更多自主权,攻击面会快速扩大。
3 个月增长约 5 倍
更长的恶意提示注入检测量呈上升趋势,在 2026 年 3 月至 5 月间急剧攀升。

探索 AI 应用与智能体安全资源:

报告

做好应对 AI 前沿威胁的准备

如果攻击能够自行探测、适应并持续推进,防御就绝不能依赖人工跟进响应。了解在自主威胁成为常态之前,必须做出哪些改变。

阅读报告
专业人士使用笔记本电脑
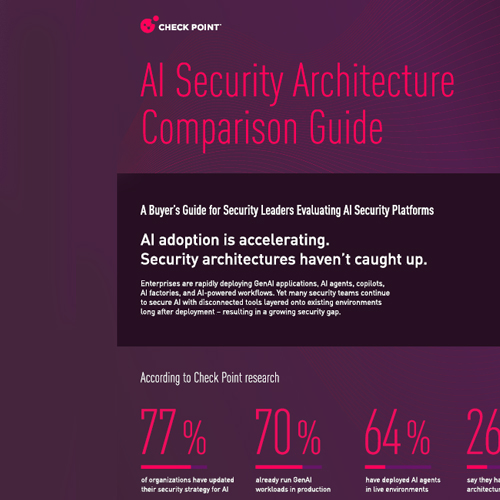
智能体 AI 安全企业指导手册封面

指导手册

智能体 AI 安全:企业指导手册

智能体可以读取您的数据、使用您的工具并采取行动。这种能力很有用,但也意味着要给予大量信任。从实用视角了解如何在不妨碍工作的前提下对它们进行管控。

获取指导手册
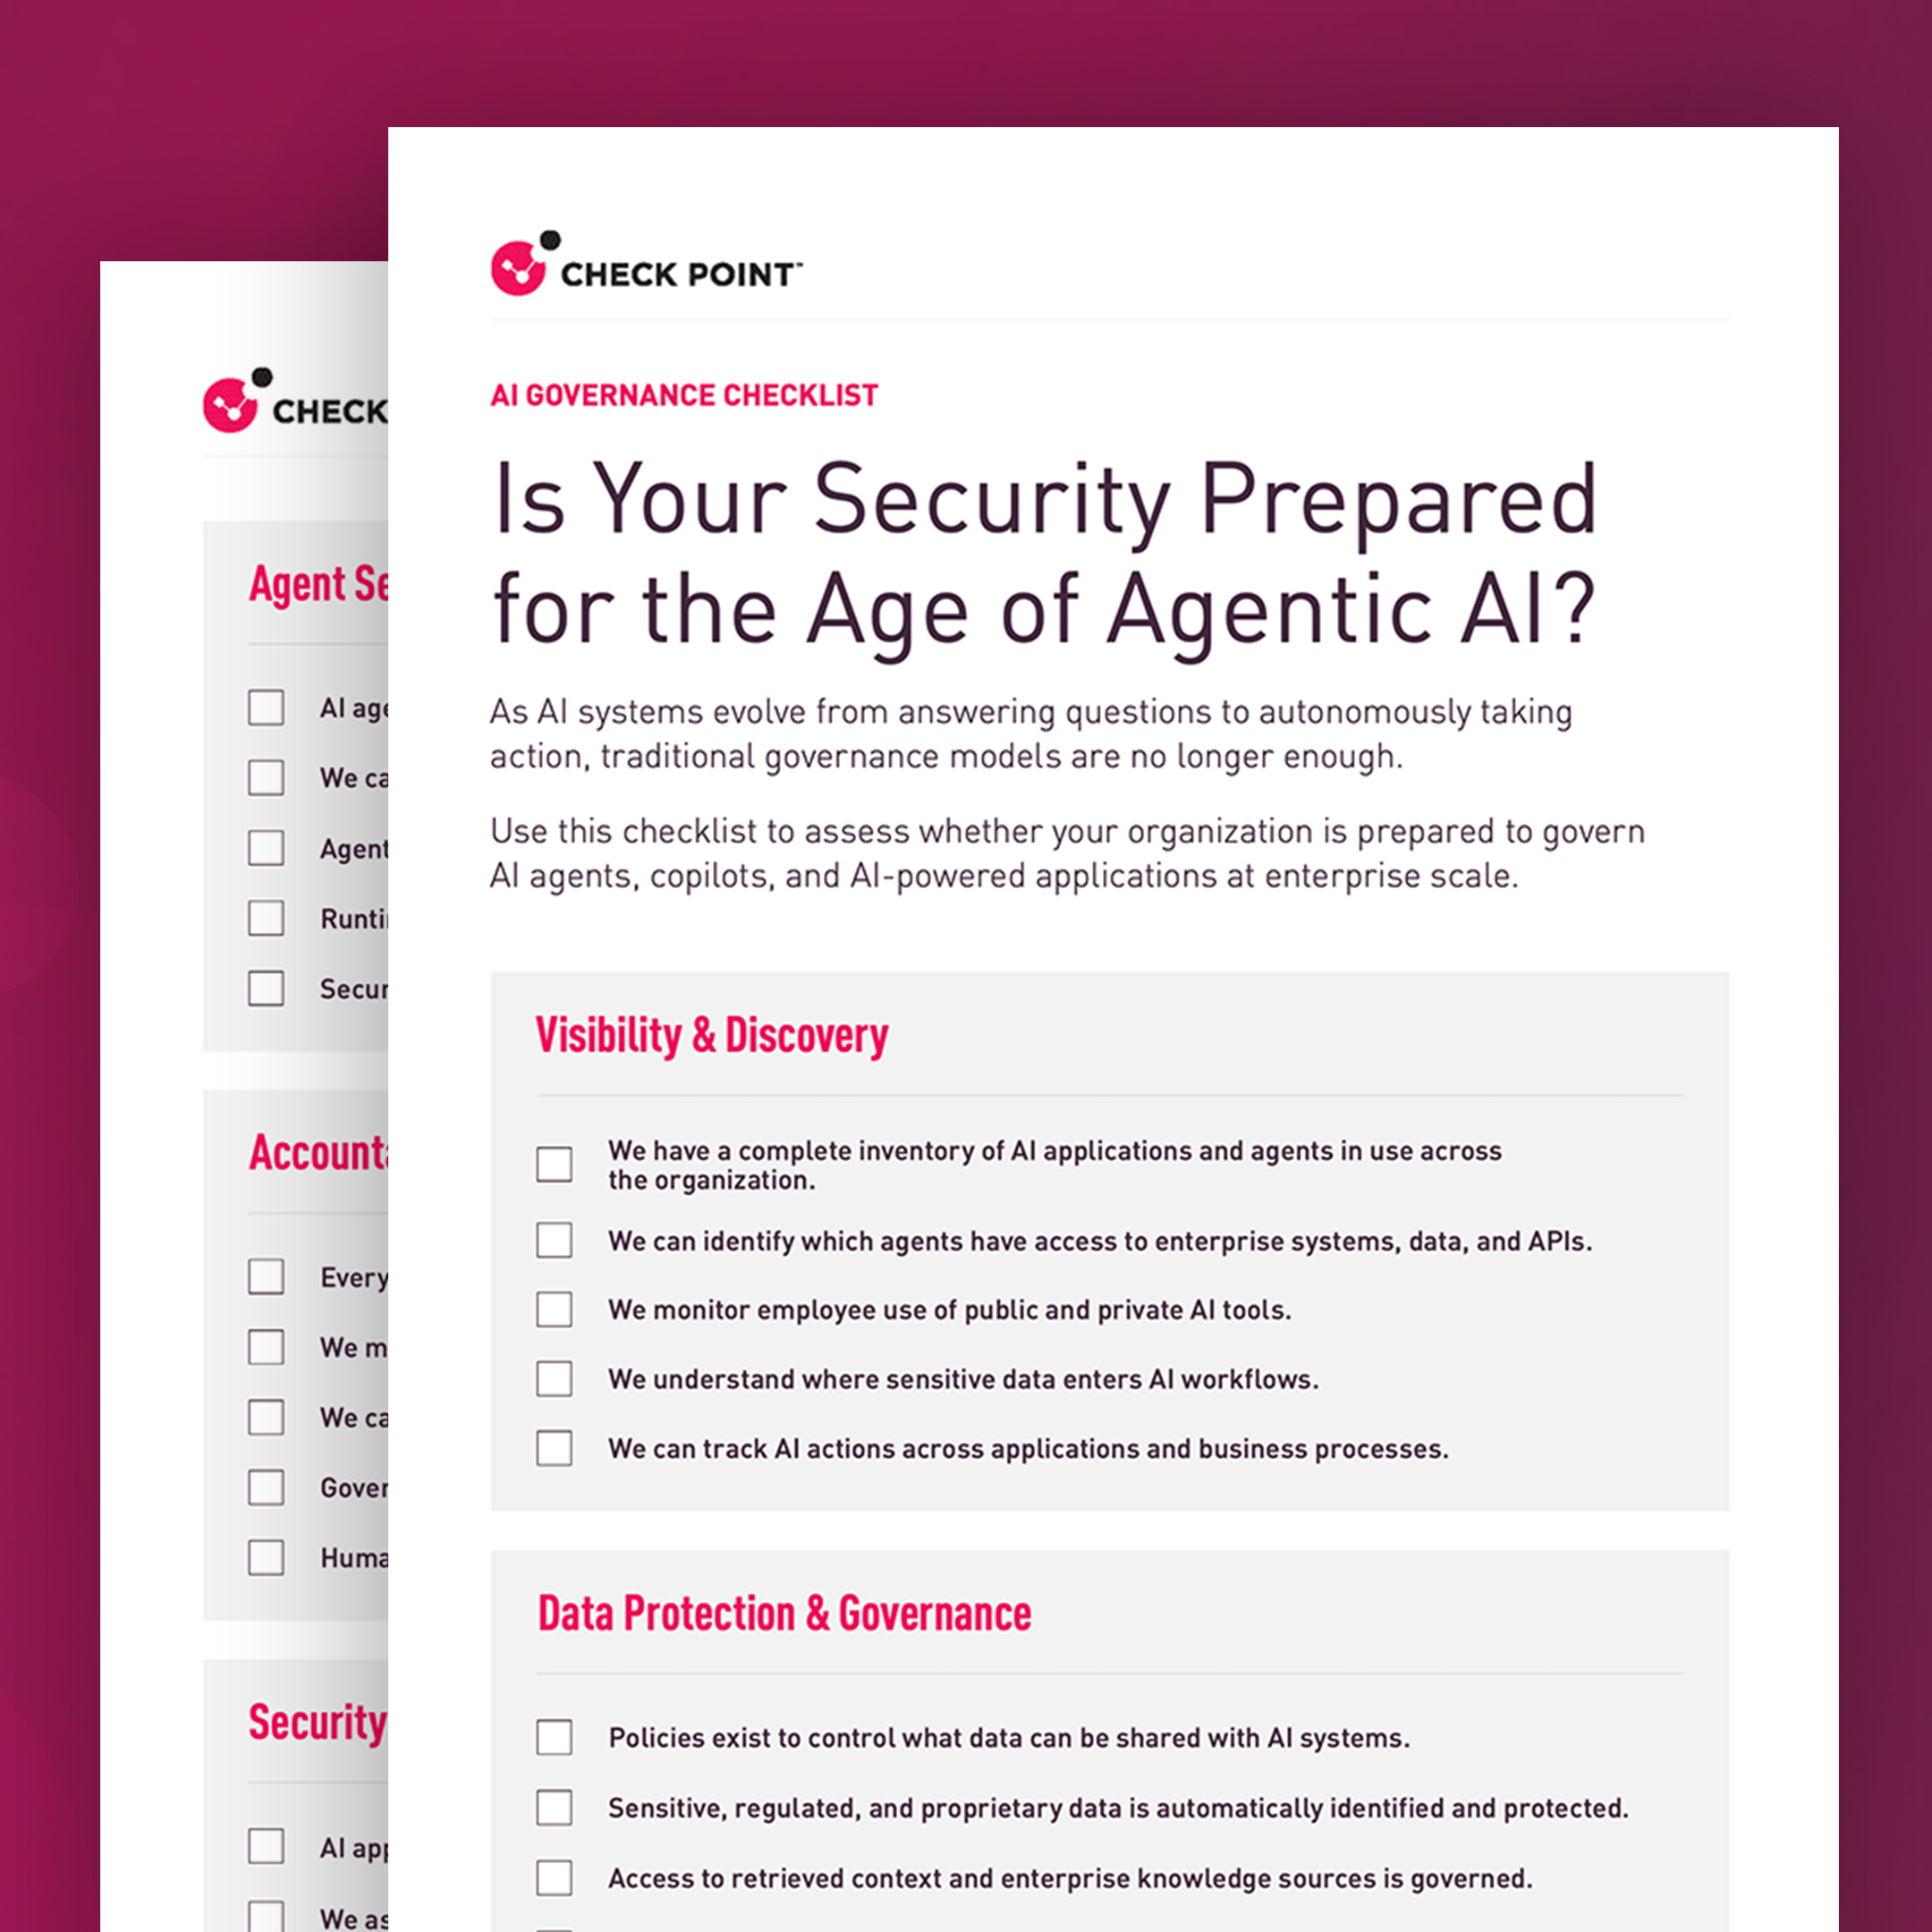
智能体准备情况检查清单封面

检查清单

智能体准备情况十项检查

在给予智能体更多自由之前,确保您知道界限在哪里。使用十项实用检查,了解哪些方面已准备就绪,哪些方面仍需改进。

获取检查清单

准备好对话了吗?

无论您的 AI
安全挑战是什么,
我们都有合适的解决方案。

也许是影子 AI。也许是智能体拥有过多访问权限,而对其范围和权限知之甚少。也许是过时的网络架构,其从来就不是为抵御迅速而复杂的 AI 攻击而设计的。

告诉我们您的安全顾虑。我们将为您对接合适的专家,评估风险并采取行动。

  1. 看清 AI 在做什么

    更清晰地了解 AI 如何在员工、应用和智能体中被使用,以及会在哪里产生风险。

  2. 在决策发生之处落实策略

    利用对数据和情景的可见性来控制 AI 可以访问哪些信息、可以采取哪些行动,同时仍让可信活动继续进行。

  3. 更加自信地前行

    为安全和业务团队提供值得信赖的证据,让他们能够放行 AI,并捍卫该决策。

受到领先企业信赖

Hallmark Clarks ALKEM Thomson Reuters St. Joseph’s Healthcare Hamilton

开始对话

告诉我们您的现状。我们将为您对接合适的 AI 安全专家。

*注意:单击下方按钮,即表示您同意按照 Check Point 的隐私政策处理您提供的信息。